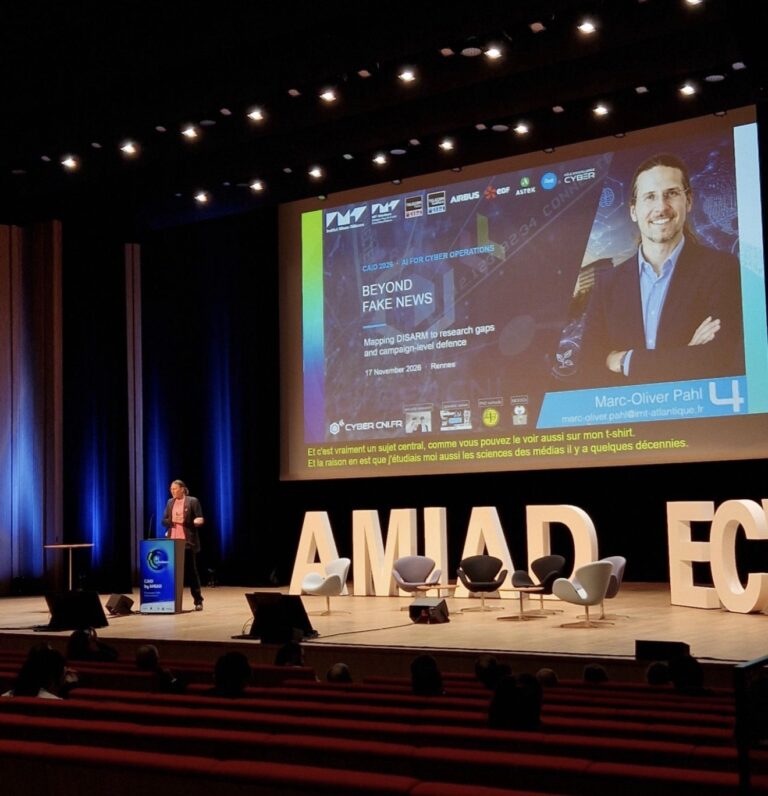
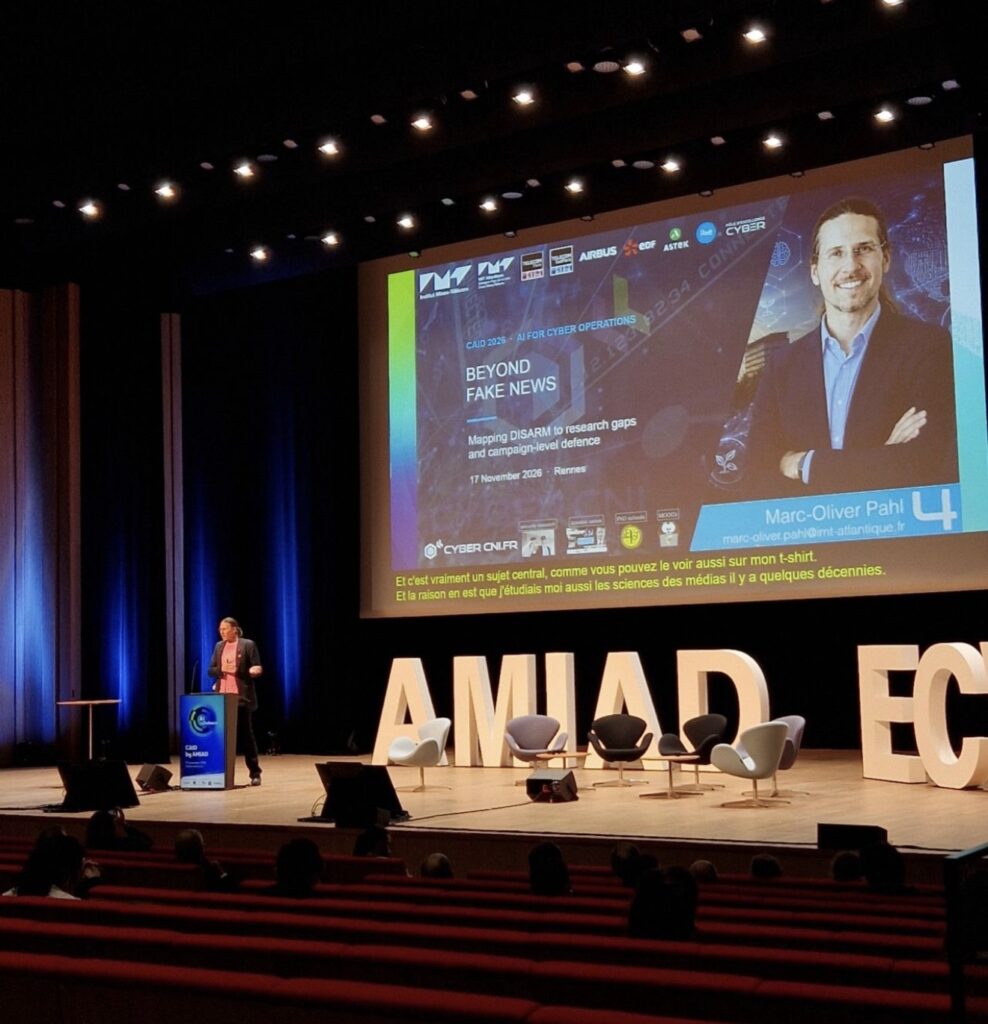
Et si chaque message d’une campagne de désinformation paraissait crédible, voire factuellement exact ? La détection de « fake news » suffirait-elle encore à nous protéger ? C’est la question posée par Marc-Oliver Pahl, titulaire de la Chaire Cyber CNI à IMT Atlantique, dans sa présentation « Au-delà des fake news : se défendre contre les opérations d’influence pilotées par l’IA », le 17 novembre 2026, lors de la conférence CAID à Rennes.
Son message central : nous devons déplacer notre attention des contenus isolés vers les campagnes d’influence, leur préparation, leur diffusion et leur adaptation. L’intelligence artificielle générative n’augmente pas seulement la quantité de contenus manipulés : elle peut aussi faciliter l’organisation, la personnalisation et l’évolution de toute une opération.
🌍 Participez à disinfo.science
Chercheuses, chercheurs, équipes et institutions : ajoutez votre profil ou votre projet de recherche à notre Research Atlas ouvert. Donnez de la visibilité à vos travaux, trouvez des compétences complémentaires et contribuez à construire une communauté internationale contre la désinformation. Aucun projet financé n’est nécessaire pour participer.
Ajouter mon profil ou projet au Research Atlas →European Cyber Week et CAID : un cadre de dialogue entre recherche, défense et industrie
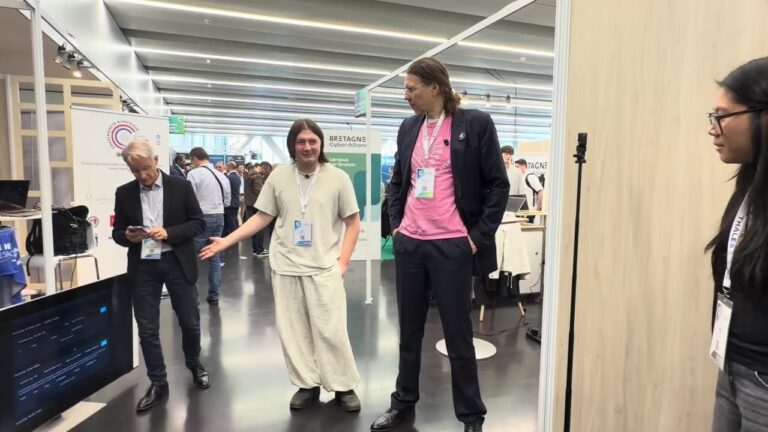
Du 16 au 19 novembre 2026, l’European Cyber Week (ECW) rassemble au Couvent des Jacobins, à Rennes, des acteurs français et européens de la cybersécurité et de l’IA de défense : institutions civiles et militaires, entreprises, startups et monde académique. Ce rendez-vous vise à faire dialoguer capacités opérationnelles, innovation, recherche et souveraineté numérique.
C’est dans ce cadre que se déroule, les 17 et 18 novembre, la Conference on Artificial Intelligence for Defence (CAID). Organisée par l’Agence ministérielle pour l’intelligence artificielle de défense (AMIAD), sa huitième édition place les besoins opérationnels et les capacités d’IA au centre des échanges. L’intervention de Cyber CNI figurait dans la session « L’IA pour les opérations cyber », le mardi 17 novembre de 15 h à 15 h 15. Consulter le programme CAID.
1. Le problème n’est pas seulement de savoir si un message est vrai
Imaginons, à titre d’exemple, plusieurs messages adressés à des militaires et à leurs proches. Pris séparément, chacun paraît plausible ; certains contiennent même des informations exactes. Mais l’ensemble pourrait être diffusé dans le cadre d’une opération coordonnée visant à modifier les perceptions ou les décisions.
Dans un tel cas, un système qui vérifie seulement la véracité de chaque publication peut passer à côté de l’essentiel : qui cible quelle audience, par quels relais, avec quels objectifs, et comment la narration évolue-t-elle en réaction aux retours observés ? À l’inverse, plusieurs messages similaires ne démontrent pas automatiquement une coordination malveillante. Toute hypothèse doit s’appuyer sur des éléments observables et des preuves correctement qualifiées.
2. DISARM : analyser les opérations d’influence comme un cycle complet
Pour structurer cette réflexion, la présentation s’appuie sur le DISARM Red Framework, qui décrit les opérations d’influence au travers de quatre grandes phases et de seize tactiques associées :
- Planifier (Plan) : définir un objectif, analyser et sélectionner des audiences.
- Préparer (Prepare) : construire des narrations, des contenus, des identités ou des sources paraissant crédibles, et choisir les canaux.
- Exécuter (Execute) : diffuser, amplifier, maintenir ou faire évoluer l’opération sur plusieurs canaux.
- Évaluer (Assess) : observer les effets et adapter les actions suivantes.
La génération d’un message n’est qu’une étape de ce cycle. Une partie de la préparation et du ciblage peut intervenir avant toute publication, sur des espaces privés ou en dehors des plateformes observées par les outils classiques. C’est précisément ce que les méthodes de défense doivent désormais prendre en considération.
3. Notre cartographie révèle un décalage entre les objets étudiés et les besoins de défense
La synthèse présentée à CAID a mis en relation différentes lignes de recherche avec les phases DISARM, notamment à partir d’un corpus de 48 études récentes portant sur les usages offensifs et les vulnérabilités des grands modèles de langage, complété par les travaux et échanges de notre atelier interdisciplinaire de Dresde sur l’IA générative et la désinformation.
Nous observons des travaux nombreux sur la génération et la vérification de contenus, ainsi qu’un intérêt croissant pour la propagation de l’information, les agents coordonnés et la persuasion personnalisée. En revanche, les méthodes permettant de reconstruire une campagne dans son ensemble, de caractériser des ciblages peu visibles ou de mesurer l’efficacité des contre-mesures tout au long du cycle restent plus fragmentées.
Cette cartographie est illustrative et non un recensement exhaustif. Elle éclaire néanmoins un écart déterminant : la recherche mesure souvent la performance de modèles sur des messages ou images individuels, tandis que la défense opérationnelle a besoin de comprendre des relations, des évolutions temporelles et des campagnes adaptatives.
4. disinfo.science : relier des recherches aujourd’hui dispersées
L’un des obstacles est la dispersion des savoirs : informatique, sciences sociales, communication, psychologie, cybersécurité et études de défense abordent parfois différentes parties d’un même problème. Pour rendre ces travaux plus visibles et favoriser les collaborations, nous avons lancé disinfo.science, un espace ouvert de recherche et de mise en réseau autour de la désinformation et de l’intégrité de l’information.
Son Research Atlas permet d’explorer des projets, des équipes, des publications et des ressources, d’identifier des compétences complémentaires et de repérer des sujets encore insuffisamment connectés. Au 13 novembre 2026, il rassemblait 115 entrées publiées, des institutions dans 42 pays et 61 productions scientifiques référencées. Ces chiffres décrivent le contenu de l’atlas à cette date, pas une mesure représentative de toute la recherche mondiale.
Vous travaillez sur la manipulation de l’information, les opérations d’influence, les outils de détection ou les interventions préventives ? Le Research Atlas est ouvert à vos contributions, y compris à titre individuel et sans projet financé. Ajoutez dès maintenant votre profil, votre équipe ou votre projet ; un code de vérification envoyé par courriel vous permet de soumettre puis de mettre à jour votre fiche. Vous pouvez aussi explorer les recherches déjà référencées et identifier de nouvelles collaborations.
5. Trois priorités pour une défense plus efficace
À partir de ce constat, la présentation propose trois changements de perspective :
- Agir plus tôt : rechercher des signaux d’émergence des campagnes, notamment autour de la préparation des ressources, du ciblage et des premiers changements de narration, sans attendre une diffusion massive.
- Observer plus largement : relier les contenus, comptes, conversations, interactions, réseaux de diffusion, chronologies et informations de provenance plutôt que limiter l’analyse à une plateforme ou à un format.
- Refermer la boucle : aider les analystes à interpréter les indices, évaluer les interventions et suivre l’adaptation des campagnes, plutôt que s’arrêter à un score de détection.
Ces évolutions imposent aussi de nouveaux critères scientifiques : délai de détection, précision et rappel à l’échelle de la campagne, calibration de la confiance et charge de travail des analystes. Une absence d’observation n’est pas une preuve d’intention adverse : les limites des données doivent rester explicites.
6. Une architecture de recherche : connecter les observations à des hypothèses vérifiables
Pour aller plus loin, nous proposons une architecture candidate articulée en cinq étapes :
- Observer des sources hétérogènes : contenus, comptes, échanges et événements.
- Extraire des informations pertinentes, notamment les récits, entités, cibles potentielles et interactions, avec des méthodes de traitement automatique des langues et des modèles d’IA.
- Relier les indices par des graphes de connaissances dynamiques et des méthodes d’analyse temporelle.
- Raisonner sur des hypothèses de campagne en combinant provenance, modèles neuro-symboliques et structure opérationnelle de DISARM.
- Conserver l’analyste dans la boucle : l’humain examine les éléments, corrige l’interprétation, priorise les enquêtes et décide si une action est justifiée.
Il ne s’agit pas encore d’un dispositif opérationnel validé. Cette architecture se situe au stade de concept et de premiers composants, soit un niveau de maturité technologique estimé autour de TRL 2–3. Les contre-mesures envisagées restent des hypothèses à éprouver dans des scénarios de campagnes réalistes, avec des informations incomplètes et des adversaires adaptatifs.
Défendre le cycle de vie, pas seulement la publication
La conclusion de l’intervention tient en une phrase : « Defend the lifecycle. Not just the post. » L’IA générative transforme potentiellement l’ensemble des opérations d’influence. La réponse scientifique doit donc associer analyse du cycle d’attaque, fusion de preuves, raisonnement explicable, expérimentations réalistes et supervision humaine.
La prochaine étape est de développer des démonstrateurs contrôlés et de les évaluer avec des utilisateurs de la défense : détecter plus tôt, étayer davantage les conclusions, mieux exprimer l’incertitude et réduire les analyses inutiles. Pour cela, nous souhaitons rapprocher équipes scientifiques, partenaires industriels, acteurs de la défense et spécialistes des sciences humaines.
🌍 À vous de participer : rejoignez le Research Atlas de disinfo.science. Référencez vos travaux, faites connaître votre équipe et aidez-nous à relier les approches scientifiques de la désinformation à l’échelle internationale. Pour proposer une coopération ou un projet autour de l’IA et de la cybersécurité, contactez la Chaire Cyber CNI : hello@cybercni.fr.
Pour aller plus loin : European Cyber Week 2026 · CAID — Conference on Artificial Intelligence for Defence · Programme CAID · Disinformation Research Atlas · Les rendez-vous de Cyber CNI à l’ECW 2026.
Read this article in English: Beyond Fake News: Defending Against AI-Driven Influence Operations.
€5M+ funding | 60+ publications | 21+ PhD researchers | 300+ supervised students | 20,000+ learners
I explore how cybersecurity, artificial intelligence, distributed systems, and human-centered design can help build digital infrastructures that remain secure, resilient, and trustworthy as they become increasingly autonomous.
As Full Professor of Cybersecurity at IMT Atlantique and Chairholder of Cyber CNI, France’s largest industrial cybersecurity research chair, I work with industry, government, and academia to shape the next generation of resilient digital infrastructures.
My work bridges fundamental research and operational practice, spanning critical infrastructure protection, trustworthy AI, cyber-physical resilience, federated and collaborative security, immersive human–AI cyber operations, and autonomous response systems.
I am particularly interested in how humans and intelligent systems can collaborate to achieve trustworthy autonomy—transforming cybersecurity from reactive protection toward adaptive, resilient, and ultimately self-healing infrastructures.
- Beyond Fake News: Defending Against AI-Driven Influence Operations - November 18, 2026
- Au-delà des fake news : défendre les campagnes d’influence pilotées par l’IA - November 18, 2026
- Industrial Cybersecurity: Six Hands-on Labs for Learning by Experimenting - November 18, 2026